Sáng thứ Hai, chị Hạnh — chủ một doanh nghiệp phân phối thiết bị điện có 5 chi nhánh và cổng đặt hàng cho hơn 200 đại lý — nhận tin dữ từ kế toán trưởng: máy chủ nội bộ bị mã hóa toàn bộ dữ liệu đơn hàng và công nợ, kèm tệp yêu cầu tiền chuộc. Hệ thống không có bản sao lưu offline, chưa từng vá lỗi định kỳ và nhân viên duy nhất phụ trách IT đã nghỉ việc từ 3 tháng trước. Đây là kịch bản khủng hoảng điển hình nhưng lại cực kỳ phổ biến tại các doanh nghiệp vừa và nhỏ (SME) ở Việt Nam.
Phần lớn doanh nghiệp hiện nay chỉ bắt đầu quan tâm đến an toàn thông tin khi sự cố đã xảy ra. Thực trạng rủi ro bảo mật doanh nghiệp tại khối SME bắt nguồn từ những lỗ hổng vận hành rất cụ thể chứ không đến từ những lý do mơ hồ.
Bài viết này chỉ rõ các điểm yếu cố hữu ở doanh nghiệp vừa và nhỏ, cái giá tài chính thực tế khi bị tấn công, cùng khung pháp lý mới — Luật An ninh mạng 2025 và Nghị định 356/2025/NĐ-CP — vốn đang buộc mọi chủ doanh nghiệp phải thay đổi tư duy quản trị ngay lập tức.
Vì sao SME lại là mục tiêu dễ nhắm tới hơn doanh nghiệp lớn?
Nhiều người cho rằng hacker chỉ ưu tiên tấn công các tập đoàn lớn để thu về dữ liệu giá trị cao. Tuy nhiên, thực tế lại cho thấy doanh nghiệp nhỏ dễ trở thành nạn nhân hơn do rào cản phòng thủ quá lỏng lẻo, dù giá trị thu được trên mỗi vụ thấp hơn. Với các đợt tấn công tự động hóa trên quy mô rộng, hệ thống yếu kém luôn là mục tiêu hàng đầu của hacker bất kể quy mô công ty.
Ba nguyên nhân cốt lõi khiến SME Việt Nam liên tục rơi vào tầm ngắm:
-
Tâm lý chủ quan: Chủ doanh nghiệp thường tin rằng quy mô nhỏ sẽ không thu hút sự chú ý của tội phạm mạng, tạo ra lỗ hổng lớn ngay từ tư duy.
-
Nguồn lực hạn chế: Việc thiếu hụt nhân sự an ninh mạng chuyên trách dẫn đến các phương án xử lý sự cố mang tính chắp vá và bị động.
-
Hệ thống lỗi thời: Do tối ưu chi phí, nhiều đơn vị duy trì các phần mềm cũ đã lộ lỗ hổng công khai, giúp hacker dễ dàng thâm nhập bằng công cụ dò quét tự động.
Áp lực an ninh mạng trên toàn thị trường đang gia tăng với tốc độ phi mã. Chỉ riêng quý I/2026, số lượng lỗ hổng bảo mật mới ghi nhận tại Việt Nam đã tăng gần 30% so với cùng kỳ năm ngoái. Đồng thời, số bản ghi dữ liệu cá nhân bị rò rỉ tăng hơn 50%, vượt mốc 6,9 triệu bản ghi chỉ trong vòng ba tháng.
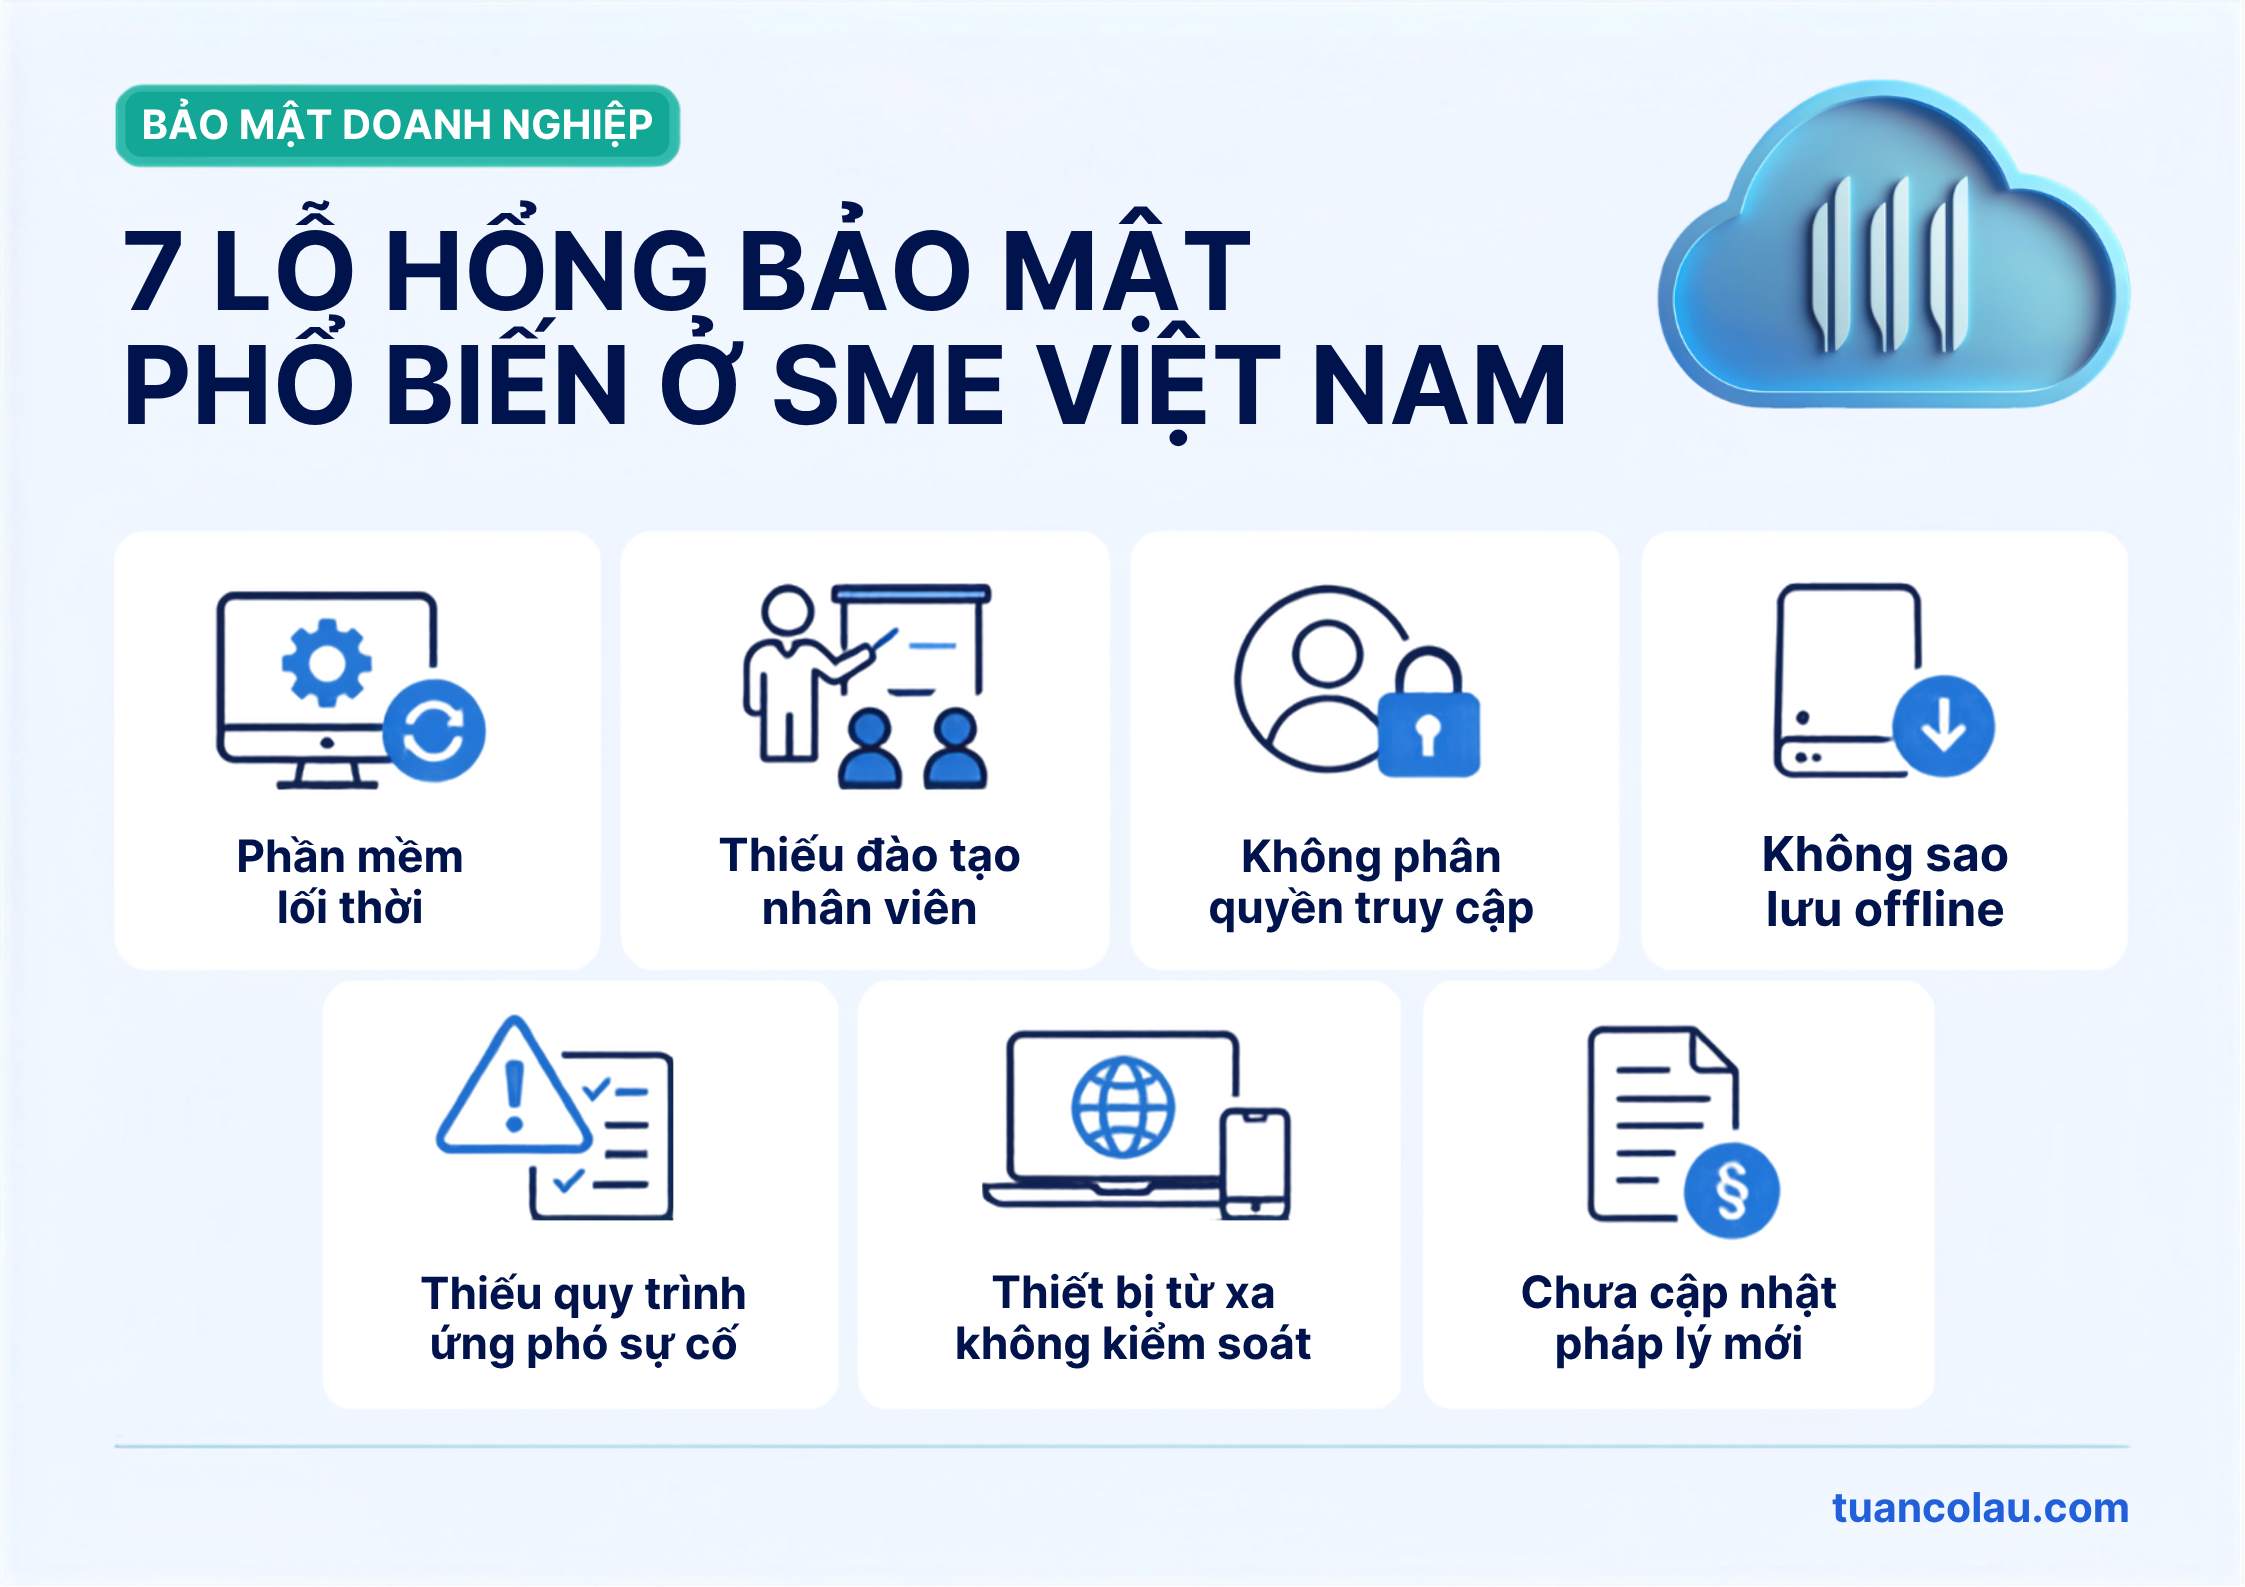
7 lỗ hổng, rủi ro bảo mật doanh nghiệp phổ biến nhất đang tồn tại ở SME Việt Nam
Các lỗ hổng dưới đây được tổng hợp trực tiếp từ báo cáo an ninh mạng và các sự cố thực tế tại doanh nghiệp Việt Nam. Chúng phản ánh chính xác những điểm yếu kỹ thuật lẫn vận hành mà SME đang đối mặt hằng ngày.
Phần mềm và hệ thống lỗi thời, chưa vá bản cập nhật
Mỗi bản cập nhật từ nhà cung cấp chính là lời thông báo về một điểm yếu vừa được phát hiện. Hệ thống chậm trễ vá lỗi không khác nào mở sẵn cửa cho hacker xâm nhập bằng các công cụ khai thác tự động có sẵn trên mạng.
Thiếu nhận thức bảo mật của nhân viên -Cửa vào của phishing
Phishing qua email hoặc tin nhắn giả mạo đối tác, ngân hàng, ban giám đốc hiện là hình thức tấn công phổ biến nhất. Chỉ một thao tác nhấp chuột thiếu cảnh giác của nhân viên cũng đủ để mở đường cho kẻ gian chiếm quyền kiểm soát toàn bộ hệ thống.
Không phân quyền truy cập rõ ràng
Không ít SME duy trì thói quen dùng chung tài khoản quản trị hoặc cấp quyền truy cập vượt quá nhu cầu công việc. Việc thiếu kiểm soát phân quyền khiến một tài khoản bị rò rỉ có thể làm lộ toàn bộ dữ liệu nội bộ.
Không có bản sao lưu độc lập (offline backup)
Thiếu bản sao lưu cách ly là nguyên nhân khiến ransomware biến thành thảm họa thay vì một sự cố có thể khắc phục. Doanh nghiệp buộc phải thương lượng với hacker nếu bản sao lưu duy nhất cũng bị mã hóa chung với hệ thống.
Không có quy trình ứng phó sự cố
Hầu hết SME đều lúng túng khi phát hiện sự cố vì không chuẩn bị trước kịch bản xử lý cụ thể. Sự chậm trễ trong việc cô lập hệ thống và khôi phục dữ liệu ở những giờ đầu tiên sẽ làm mức độ thiệt hại tăng lên gấp nhiều lần.
Thiết bị cá nhân và làm việc từ xa không kiểm soát
Xu hướng làm việc linh hoạt mở rộng phạm vi rủi ro khi nhân viên dùng laptop cá nhân hoặc Wi-Fi công cộng để làm việc. Các thiết bị thiếu kết nối VPN hoặc xác thực hai lớp chính là những điểm đầu cuối rất dễ bị khai thác.
Chưa cập nhật theo yêu cầu pháp lý mới
Đây là rủi ro ít được chú ý nhưng mang lại hậu quả nặng nề nhất trong giai đoạn hiện nay. Việc không đáp ứng tiêu chuẩn tuân thủ mới sẽ nhanh chóng biến rủi ro kỹ thuật thành trách nhiệm pháp lý và tổn thất tài chính trực tiếp.
Doanh nghiệp cần chủ động rà soát hệ thống trước khi điểm yếu bị kẻ xấu phát hiện. Việc thực hiện đánh giá và tư vấn bảo mật định kỳ sẽ giúp nhận diện chính xác các lỗ hổng thực tế để xử lý kịp thời.
Cái giá thực tế khi lỗ hổng bị khai thác
Tổn thất từ sự cố mạng vượt xa chi phí phục hồi dữ liệu ban đầu. Dữ liệu từ Bộ Thông tin và Truyền thông dẫn lại khảo sát của Cisco cho thấy tấn công mã độc từng ảnh hưởng đến phần lớn SME Việt Nam, trong đó nhiều doanh nghiệp gánh chịu thiệt hại từ hàng trăm nghìn đến hàng triệu USD. Bên cạnh chi phí trực tiếp, doanh nghiệp còn chịu tác động kéo dài trên nhiều khía cạnh:
-
Mất dữ liệu vận hành: Mất mát thông tin khách hàng, dữ liệu nhân sự, báo cáo tài chính và tài sản sở hữu trí tuệ.
-
Gián đoạn kinh doanh: Cổng đặt hàng và kênh liên lạc nội bộ ngưng trệ nhiều ngày làm đóng băng dòng tiền.
-
Suy giảm uy tín: Mất niềm tin đối với khách hàng và chuỗi đại lý phân phối phụ thuộc vào hệ thống giao dịch trực tuyến.
-
Đối mặt chế tài pháp lý: Trách nhiệm pháp lý hiện đã trở thành các quy định xử phạt cụ thể bắt buộc doanh nghiệp tuân thủ.
Yếu tố con người và quản trị nội bộ chính là nguồn cơn của đa số các vụ rò rỉ dữ liệu hiện nay. Số liệu từ hội thảo an ninh mạng gần đây chỉ ra 60-70% sự cố tại Việt Nam xuất phát từ nội bộ hoặc sự bất cẩn trong quản trị, đồng nghĩa doanh nghiệp hoàn toàn có thể chủ động phòng ngừa nếu hành động sớm.
Áp lực pháp lý mới: từ “tự nguyện” sang “bắt buộc chứng minh tuân thủ”
Khung pháp lý về an toàn thông tin tại Việt Nam đã có bước chuyển dịch quan trọng trong năm 2026. Doanh nghiệp không thể tiếp tục tiếp cận bảo mật theo hướng tự nguyện mà phải chủ động chứng minh năng lực tuân thủ theo luật định.
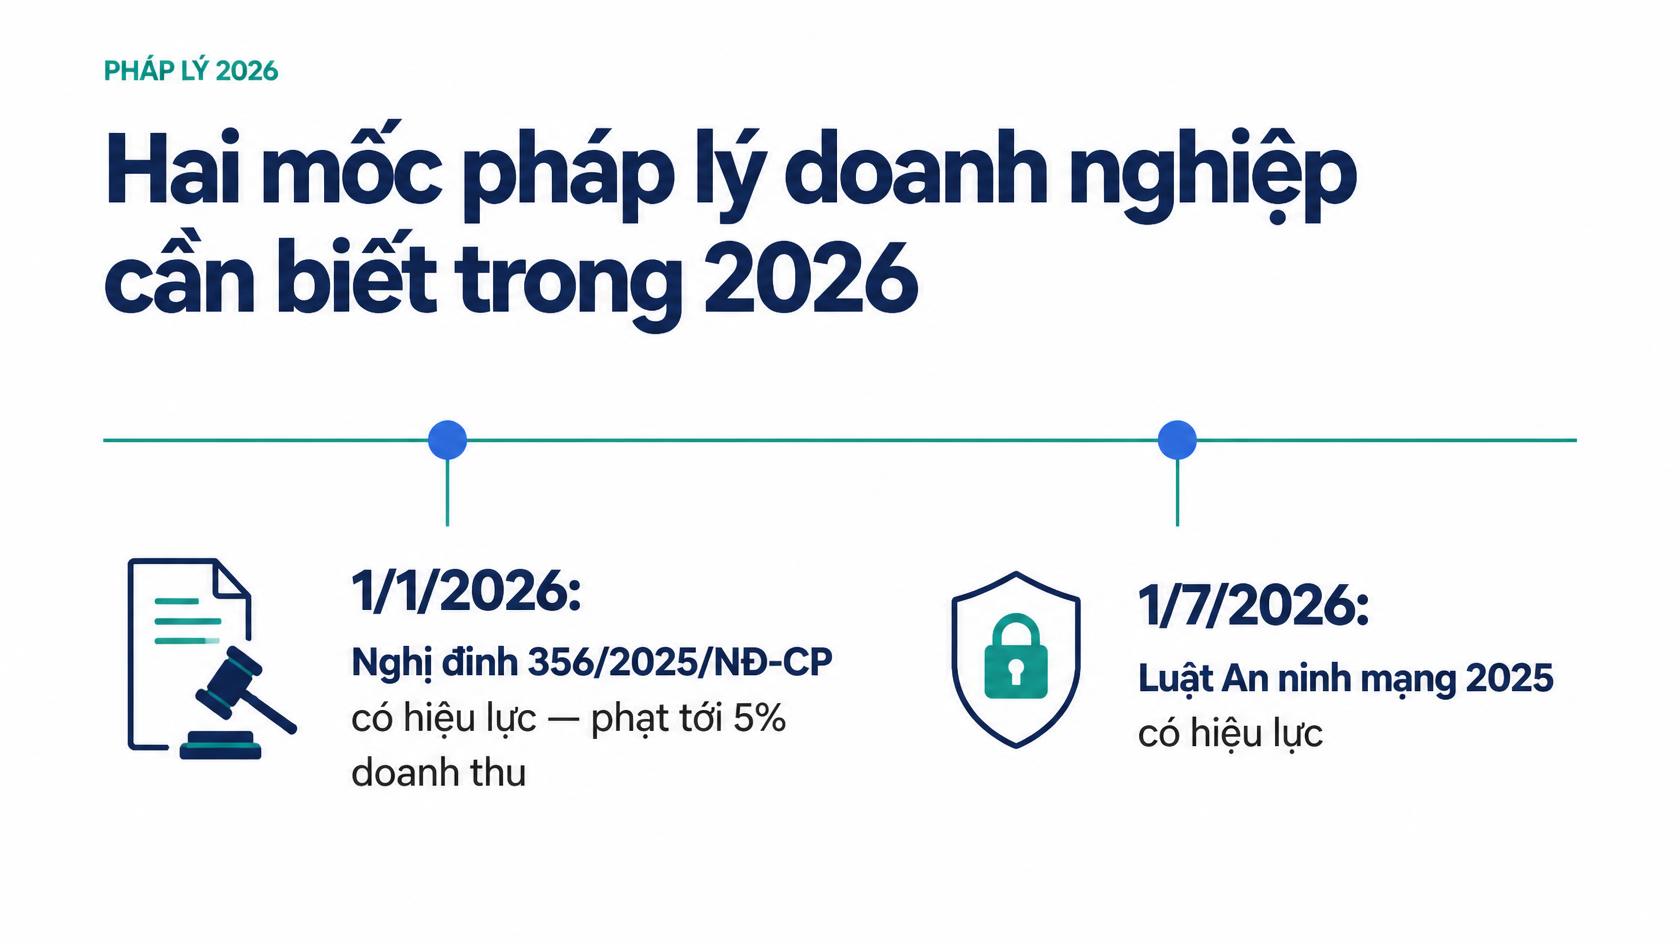
Luật An ninh mạng 2025 — hiệu lực từ 1/7/2026
Luật An ninh mạng 2025 nâng cao tiêu chuẩn quản lý dữ liệu đối với mọi tổ chức. Doanh nghiệp bắt buộc phải nắm rõ loại dữ liệu đang lưu trữ, phương án bảo vệ và người chịu trách nhiệm trực tiếp khi xảy ra sự cố.
Đặc biệt, khi có yêu cầu bằng văn bản từ cơ quan chuyên trách, doanh nghiệp phải cung cấp thông tin người dùng trong 24 giờ, và rút ngắn còn 3 giờ đối với tình huống khẩn cấp liên quan đến an ninh quốc gia hoặc tính mạng con người. Thời hạn đáp ứng này đòi hỏi hệ thống phải có khả năng lưu vết và truy xuất dữ liệu cực kỳ chính xác.
Nghị định 356/2025/NĐ-CP — hiệu lực từ 1/1/2026, mức phạt tới 5% doanh thu
Nghị định hướng dẫn Luật Bảo vệ dữ liệu cá nhân 2025 siết chặt mức xử phạt đối với các hành vi vi phạm. Hành vi để rò rỉ dữ liệu quy mô lớn hoặc chuyển dữ liệu xuyên biên giới trái phép có thể chịu mức phạt lên tới 5% tổng doanh thu năm tài chính trước đó.
Theo Điều 41 của Nghị định, doanh nghiệp nhỏ và khởi nghiệp được miễn nghĩa vụ chỉ định nhân sự bảo vệ dữ liệu chuyên trách và đơn giản hóa đánh giá tác động trong 5 năm đầu kể từ khi Luật có hiệu lực. Đây là khoảng thời gian đệm để doanh nghiệp hoàn thiện bộ máy chứ không phải sự miễn trừ vĩnh viễn.
Miễn trừ một số thủ tục hành chính không đồng nghĩa với việc miễn trừ trách nhiệm bảo vệ dữ liệu. Nếu xảy ra sự cố rò rỉ dữ liệu nghiêm trọng, các doanh nghiệp nhỏ vẫn sẽ chịu khung xử phạt tài chính tương tự mọi tổ chức khác.
Checklist tự đánh giá nhanh — doanh nghiệp bạn đang ở đâu?
Chủ doanh nghiệp có thể nhanh chóng kiểm tra mức độ an toàn của hệ thống qua 7 câu hỏi dưới đây. Càng có nhiều câu trả lời “Không” hoặc “Không chắc”, rủi ro bị tấn công và xử phạt càng cao:
-
Hệ thống và phần mềm cốt lõi đã được cập nhật bản vá trong vòng 3 tháng qua?
-
Nhân viên đã tham gia đào tạo nhận diện email phishing trong 12 tháng gần nhất?
-
Quyền truy cập được phân giữ đúng phạm vi công việc và không sử dụng chung tài khoản quản trị?
-
Dữ liệu quan trọng có bản sao lưu offline cách ly hoàn toàn với mạng nội bộ?
-
Doanh nghiệp đã ban hành quy trình xử lý sự cố chi tiết cho 24 giờ đầu tiên?
-
Thiết bị làm việc từ xa bắt buộc dùng VPN và xác thực hai lớp khi truy cập dữ liệu?
-
Doanh nghiệp đã rà soát nghĩa vụ tuân thủ Nghị định 356/2025/NĐ-CP đối với dữ liệu cá nhân đang xử lý?
Câu hỏi thường gặp
Doanh nghiệp dưới 20 nhân sự có cần quan tâm đến Luật An ninh mạng 2025 không? Có, quy định pháp luật áp dụng dựa trên bản chất dữ liệu xử lý chứ không phụ thuộc vào quy mô nhân sự. Doanh nghiệp nhỏ chỉ được hỗ trợ giảm bớt một số thủ tục hành chính theo Điều 41 Nghị định 356/2025/NĐ-CP chứ không được miễn trừ nghĩa vụ bảo mật dữ liệu.
Đầu tư bảo mật cho SME nên bắt đầu từ đâu nếu ngân sách hạn chế? Doanh nghiệp nên tập trung vào các giải pháp tối ưu chi phí nhưng mang lại hiệu quả phòng thủ cao nhất. Hãy bắt đầu bằng việc đào tạo nhận thức nhân viên, thiết lập cơ chế sao lưu offline và siết chặt phân quyền truy cập nội bộ.
Đánh giá lỗ hổng bảo mật (Vulnerability Assessment) khác gì so với việc chỉ cài phần mềm diệt virus? Phần mềm diệt virus chỉ ngăn chặn mối đe dọa trên thiết bị đầu cuối, trong khi đánh giá lỗ hổng kiểm tra toàn diện cấu hình hệ thống. Hoạt động rà soát giúp chủ động phát hiện và vá điểm yếu trên server, website và hạ tầng mạng trước khi hacker kịp khai thác.
Ransomware và lộ lọt dữ liệu cá nhân — rủi ro nào nghiêm trọng hơn về mặt pháp lý? Cả hai rủi ro đều gây ra hậu quả nặng nề nhưng khác nhau về bản chất tác động. Ransomware làm ngưng trệ toàn bộ hoạt động vận hành, còn rò rỉ dữ liệu kéo theo trách nhiệm pháp lý trực tiếp với án phạt lên tới 5% doanh thu theo Nghị định 356/2025/NĐ-CP.
-> Xem thêm dịch vụ rà quét lỗ hổng bảo mật
Tóm tắt
Rủi ro bảo mật doanh nghiệp tại các SME Việt Nam chủ yếu xuất phát từ những lỗ hổng cơ bản trong quản trị và vận hành. Việc thiếu bản vá phần mềm, nhân viên thiếu cảnh giác hay không có bản sao lưu cách ly hiện đã kéo theo rủi ro pháp lý nghiêm trọng với mức phạt có thể lên tới 5% doanh thu kể từ năm 2026.
Hầu hết các lỗ hổng an ninh mạng đều có thể khắc phục theo từng giai đoạn mà không cần thay mới toàn bộ hạ tầng. Bước đi đầu tiên và quan trọng nhất là đánh giá chính xác hiện trạng hệ thống để đưa ra lộ trình tối ưu.
Để nắm rõ bức tranh toàn cảnh về an toàn thông tin và sẵn sàng cho các đợt kiểm tra tuân thủ, hãy liên hệ tư vấn với đội ngũ chuyên gia để nhận giải pháp phù hợp với quy mô doanh nghiệp.