Rà quét Lỗ hổng Bảo mật
Lỗ hổng bảo mật có thể tồn tại âm thầm nhiều tháng trước khi bị khai thác. Rà quét lỗ hổng bảo mật định kỳ giúp bạn phát hiện và xử lý trước khi kẻ tấn công tìm ra — thay vì chờ sự cố xảy ra rồi mới biết hệ thống có vấn đề.
Lỗ hổng bảo mật có thể tồn tại âm thầm nhiều tháng trước khi bị khai thác. Rà quét lỗ hổng bảo mật định kỳ giúp bạn phát hiện và xử lý trước khi kẻ tấn công tìm ra — thay vì chờ sự cố xảy ra rồi mới biết hệ thống có vấn đề.
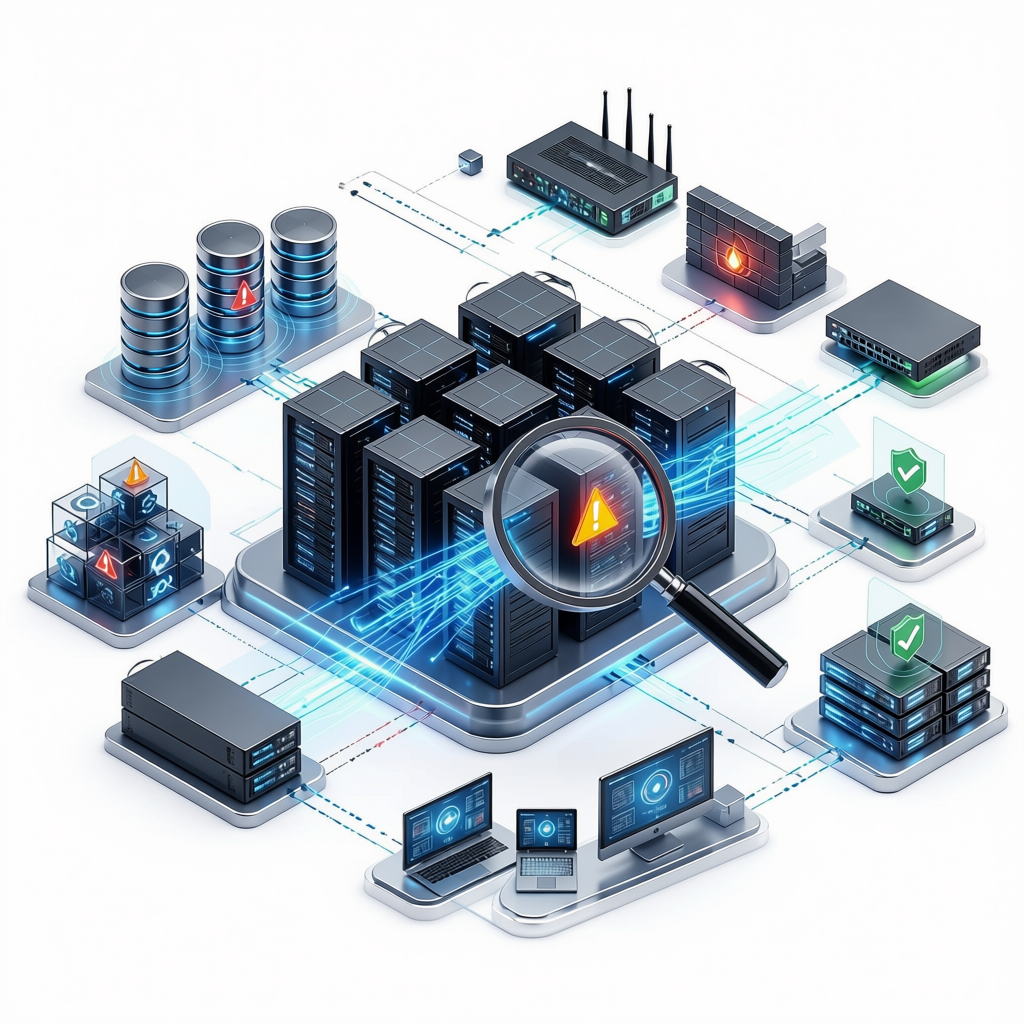
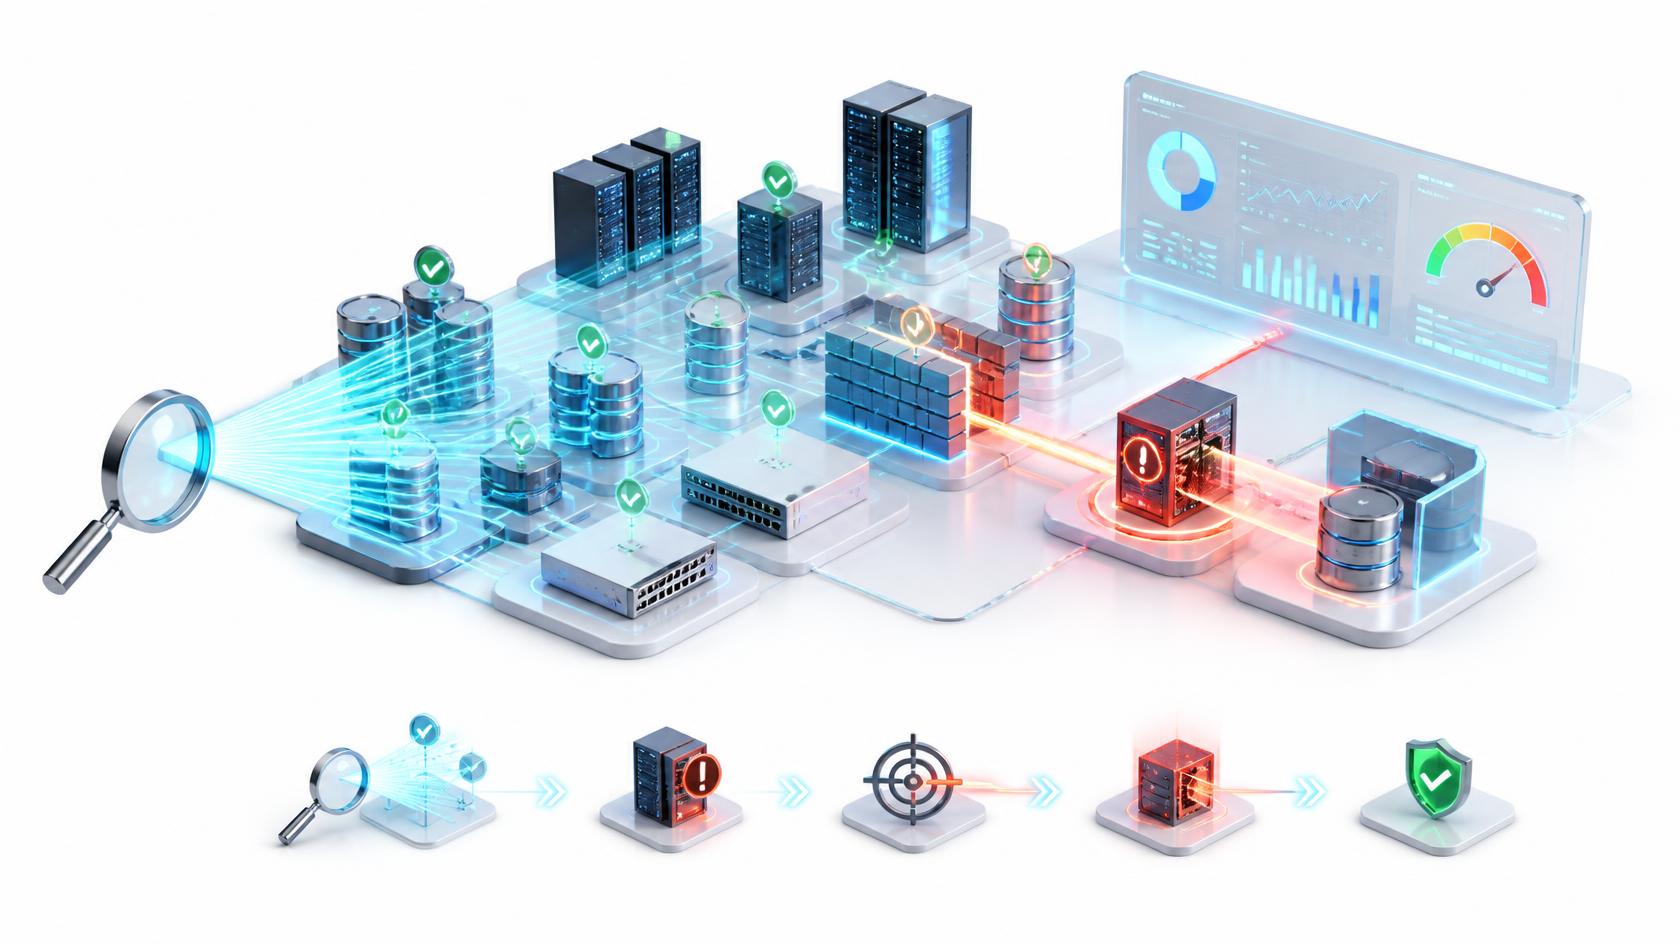
Phát hiện lỗ hổng trên hệ thống và ứng dụng bằng công cụ rà quét chuyên dụng, đối chiếu theo các lỗ hổng phổ biến đã được cộng đồng bảo mật ghi nhận — OWASP Top 10 cho ứng dụng web, CVE cho lỗ hổng phần mềm đã biết. Rà quét định kỳ giúp phát hiện sớm cả lỗ hổng mới phát sinh sau khi cập nhật hệ thống.
Kết quả không chỉ là danh sách lỗ hổng kỹ thuật — tôi trình bày mức độ rủi ro dễ hiểu, kèm giải thích tác động thực tế nếu lỗ hổng đó bị khai thác, để bạn ra quyết định đúng mà không cần hiểu sâu thuật ngữ kỹ thuật.
Không phải lỗ hổng nào cũng cần xử lý ngay. Tôi sắp xếp theo mức độ nghiêm trọng và khả năng bị khai thác thực tế, giúp bạn ưu tiên đúng nguồn lực — tránh dồn sức xử lý lỗ hổng ít rủi ro trong khi bỏ sót lỗ hổng nghiêm trọng hơn.
Rà quét lỗ hổng tập trung phát hiện càng nhiều lỗ hổng càng tốt trên phạm vi rộng, nhưng không đi sâu khai thác thực tế. Kiểm tra xâm nhập (Pentest) mô phỏng hành vi tấn công thật để chứng minh lỗ hổng có thể bị lợi dụng đến mức nào. Với ngân sách hạn chế, rà quét định kỳ là điểm khởi đầu hợp lý; Pentest phù hợp hơn khi hệ thống đã ổn định và cần kiểm chứng sâu hơn.
Chưa đánh giá tổng thể? Bắt đầu từ Đánh giá & Tư vấn Bảo mật.
Ở mức cơ bản thường không ảnh hưởng vì chỉ dò quét, không khai thác thực tế. Với hệ thống quan trọng, tôi vẫn khuyến nghị thực hiện ngoài giờ cao điểm để đảm bảo an toàn tuyệt đối.
Khuyến nghị chung tối thiểu 1 lần/năm hoặc sau mỗi lần cập nhật/thay đổi lớn về hệ thống. Website/ứng dụng công khai xử lý dữ liệu khách hàng nên rà quét thường xuyên hơn — thường theo quý.
Cần — nhiều lỗ hổng phổ biến (cấu hình sai, phần mềm lỗi thời, mật khẩu yếu) không phân biệt quy mô doanh nghiệp. Chi phí rà quét định kỳ thường thấp hơn nhiều so với thiệt hại nếu bị khai thác.