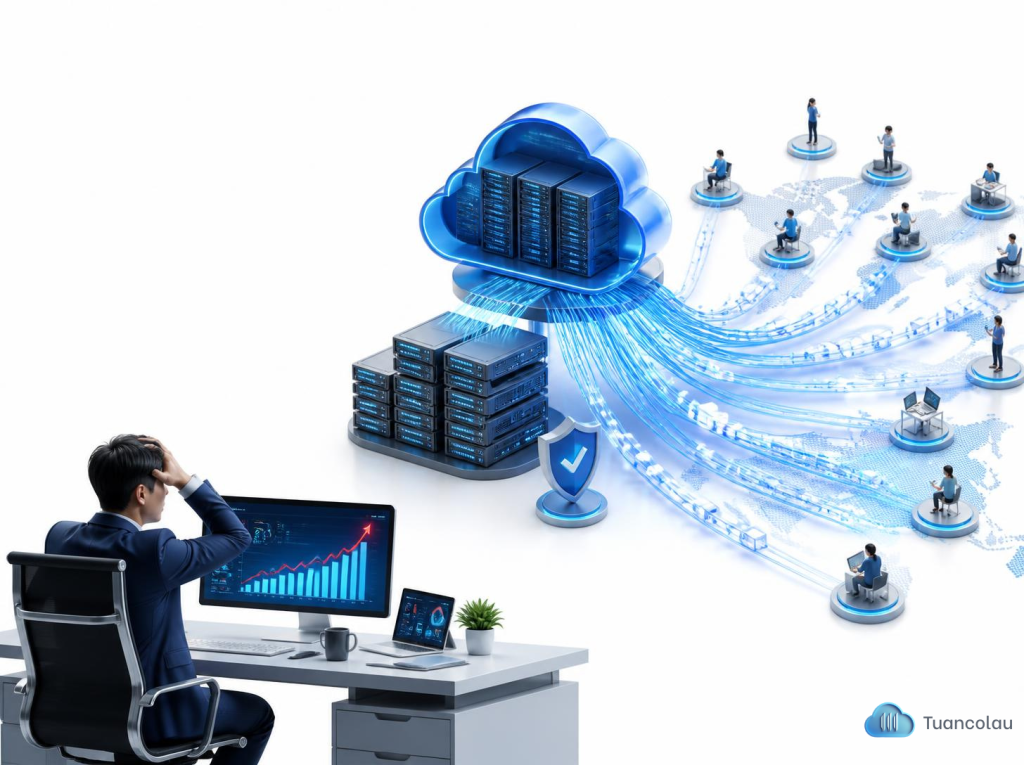
Một buổi chiều thứ Sáu, chủ một công ty phân phối hàng tiêu dùng 20 nhân viên tại Đà Nẵng nhận được hóa đơn Cloud Server tháng đó — cao gấp ba lần tháng trước. Công ty đang vận hành một cổng đặt hàng online cho hơn 150 đại lý bán lẻ, chạy trên Cloud Server để các đại lý có thể tra cứu tồn kho và đặt hàng bất kỳ lúc nào. Không có sự cố nào xảy ra, không có ai làm gì sai. Chỉ đơn giản là lượng dữ liệu truyền ra ngoài (data egress) tăng vọt vì bộ phận kinh doanh mới thêm tính năng xuất báo cáo tồn kho PDF hàng loạt cho từng đại lý.
Đây không phải câu chuyện hiếm. Nó là ví dụ điển hình cho một sự thật ít được nói tới: Cloud Server là công cụ tốt, nhưng không phải lựa chọn mặc định đúng cho mọi doanh nghiệp, ở mọi thời điểm.
Phần lớn nội dung về Cloud Server trên internet đến từ chính các nhà cung cấp dịch vụ — điều đó dễ hiểu, nhưng cũng khiến bức tranh bị lệch. Doanh nghiệp thường chỉ thấy vế “linh hoạt, tiết kiệm, mở rộng dễ dàng” mà không thấy vế còn lại.
Bài viết này đứng ở góc nhìn trung lập: liệt kê 5 nhược điểm thật của Cloud Server mà một SME cần cân nhắc trước khi chuyển đổi, và cách giảm thiểu từng rủi ro nếu vẫn quyết định dùng Cloud.
1. Chi phí có thể tăng ngoài dự kiến
Mô hình tính phí Cloud Server phổ biến là “pay-as-you-go” — trả theo mức sử dụng thực tế. Về lý thuyết, đây là ưu điểm. Trên thực tế, đây cũng là nguồn gốc của phần lớn các hóa đơn bất ngờ.
Ba khoản chi phí dễ bị bỏ sót khi lập ngân sách ban đầu:
- Chi phí băng thông/data egress — phí truyền dữ liệu ra ngoài hệ thống, thường không rõ ràng ở gói giá quảng cáo ban đầu
- Chi phí lưu trữ snapshot/backup — tăng dần theo thời gian nếu không có chính sách dọn dẹp dữ liệu cũ
- Chi phí băng thông + tài nguyên tăng đột biến khi có traffic bất thường, mà không có cơ chế cảnh báo ngưỡng chi tiêu
Nhiều doanh nghiệp cũng mắc lỗi ngược lại: chọn cấu hình cao ngay từ đầu theo tâm lý “dùng cho chắc”, dẫn đến tài nguyên nhàn rỗi nhưng vẫn phải trả phí đều đặn mỗi tháng.
Cách giảm thiểu: Bắt đầu với cấu hình đáp ứng đúng nhu cầu hiện tại, thiết lập cảnh báo ngân sách (budget alert) ngay từ ngày đầu, và yêu cầu nhà cung cấp minh bạch toàn bộ biểu phí phụ trước khi ký hợp đồng — không chỉ giá gói cơ bản.
2. Phụ thuộc vào kết nối Internet và hạ tầng bên ngoài
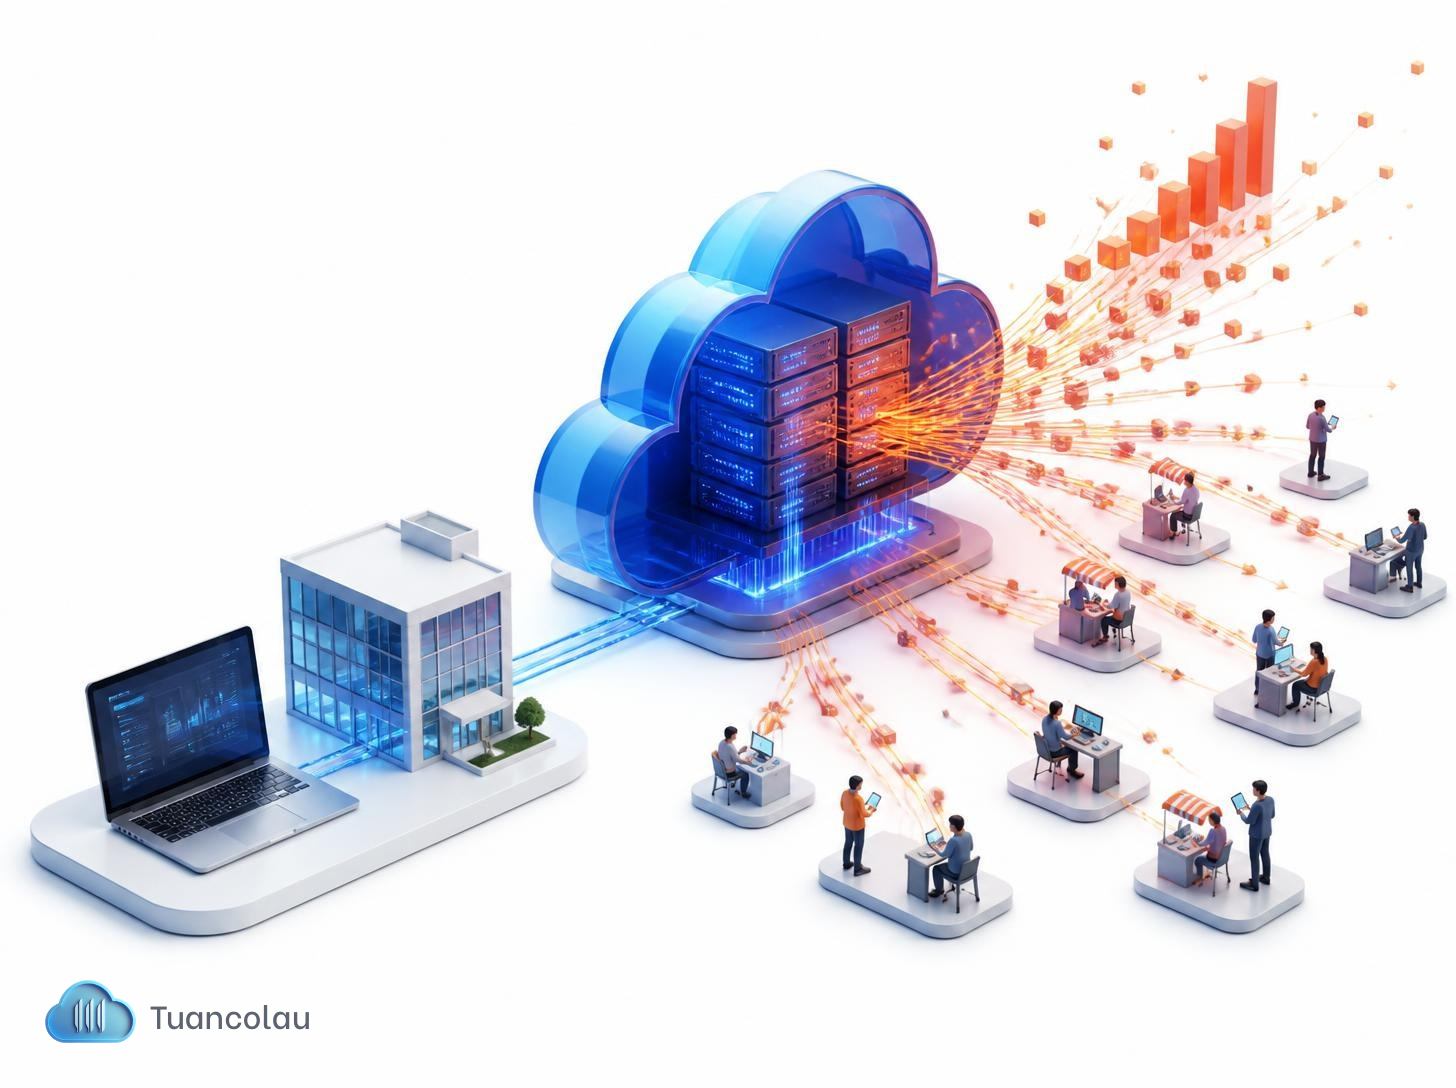
Cloud Server vận hành dựa trên kết nối Internet liên tục giữa doanh nghiệp và trung tâm dữ liệu. Khi đường truyền tại văn phòng gặp sự cố, khả năng truy cập hệ thống — kể cả khi server “vẫn chạy bình thường” — cũng bị ảnh hưởng.
Đây là điểm khác biệt quan trọng so với máy chủ vật lý đặt tại chỗ (on-premise): rủi ro downtime không chỉ đến từ nhà cung cấp Cloud, mà còn đến từ chính đường truyền Internet của doanh nghiệp.
Theo dữ liệu ngành từ Uptime Institute (Báo cáo Outage Analysis 2025), phần lớn các sự cố nghiêm trọng bắt nguồn từ lỗi cấu hình và quản lý thay đổi — không phải thiên tai hay lỗi phần cứng hiếm gặp. Điều này áp dụng cho cả phía nhà cung cấp Cloud lẫn phía kết nối mạng của doanh nghiệp.
Cách giảm thiểu: Đây chính là lý do hạ tầng Cloud và hạ tầng kết nối (đường truyền Internet doanh nghiệp) cần được thiết kế đồng bộ, không tách rời — đặc biệt với các tác vụ không thể gián đoạn như xuất đơn hàng quốc tế hoặc hệ thống bán hàng thời gian thực.
3. Rủi ro “khóa nhà cung cấp” (vendor lock-in)
Sau một thời gian sử dụng, việc chuyển dữ liệu và hệ thống sang nhà cung cấp Cloud khác thường khó hơn nhiều so với lúc bắt đầu. Nguyên nhân đến từ công nghệ độc quyền, cấu trúc lưu trữ riêng, hoặc điều khoản hợp đồng ràng buộc thời hạn.
Xu hướng gần đây cho thấy doanh nghiệp ngày càng ý thức rõ rủi ro này. Theo báo cáo State of the Cloud của Flexera, phần lớn doanh nghiệp được khảo sát hiện sử dụng từ hai nền tảng Cloud trở lên — một phần chính là để tránh phụ thuộc vào một nhà cung cấp duy nhất.
Với SME, vendor lock-in ít khi là vấn đề ngay lập tức, nhưng lại là rủi ro dài hạn: nếu nhà cung cấp tăng giá, thay đổi chính sách, hoặc chất lượng dịch vụ đi xuống, chi phí và thời gian để chuyển đổi có thể lớn hơn nhiều so với khoản tiết kiệm ban đầu.
Cách giảm thiểu: Ưu tiên các giải pháp dùng chuẩn lưu trữ phổ biến (ví dụ tương thích S3), đọc kỹ điều khoản chấm dứt hợp đồng trước khi ký, và tránh để toàn bộ dữ liệu quan trọng phụ thuộc vào định dạng độc quyền của một nhà cung cấp.
4. Downtime vẫn có thể xảy ra — kể cả khi có SLA cao
Nhiều gói Cloud Server quảng cáo SLA (cam kết chất lượng dịch vụ) 99,9% trở lên. Con số này nghe rất an toàn, nhưng cần hiểu đúng: 99,9% uptime vẫn tương đương khoảng 8-9 giờ downtime mỗi năm — và đó là kịch bản lý tưởng, chưa tính các sự cố ngoài cam kết.
Theo Uptime Institute (Annual Outage Analysis 2025), 57% tổ chức được khảo sát cho biết sự cố nghiêm trọng gần nhất của họ gây thiệt hại hơn 100.000 USD, và cứ 5 tổ chức thì có 1 báo cáo thiệt hại vượt 1 triệu USD. Đây là số liệu ở quy mô doanh nghiệp lớn và trung tâm dữ liệu quốc tế — SME Việt Nam thường chịu thiệt hại thấp hơn nhiều về giá trị tuyệt đối, nhưng bản chất rủi ro là tương tự: downtime không phải là “có xảy ra hay không”, mà là “xảy ra thì thiệt hại bao nhiêu”.
Với doanh nghiệp phụ thuộc vào hệ thống để giao dịch, xuất đơn hàng, hoặc chăm sóc khách hàng, ngay cả vài giờ gián đoạn cũng có thể ảnh hưởng trực tiếp đến uy tín và doanh thu.
Cách giảm thiểu: Đọc kỹ định nghĩa SLA (không chỉ con số phần trăm, mà cả cách tính bồi thường khi vi phạm), và cân nhắc giải pháp sao lưu/khôi phục song song thay vì chỉ dựa vào cam kết uptime của một nhà cung cấp duy nhất.
5. Bảo mật là trách nhiệm chia sẻ — dễ bị hiểu lầm
Đây là nhược điểm ít được nhắc tới nhất, nhưng có thể là rủi ro lớn nhất. Nhiều doanh nghiệp mặc định rằng khi đã trả tiền dùng Cloud, toàn bộ trách nhiệm bảo mật thuộc về nhà cung cấp. Thực tế không phải vậy.
Mô hình phổ biến trong ngành Cloud là Shared Responsibility Model (trách nhiệm chia sẻ): nhà cung cấp chịu trách nhiệm bảo mật hạ tầng vật lý và nền tảng, nhưng cấu hình firewall, quản lý quyền truy cập, cập nhật hệ điều hành, và bảo vệ dữ liệu ứng dụng — vẫn thuộc về doanh nghiệp sử dụng.
Nhầm lẫn này là nguyên nhân phổ biến của nhiều sự cố lộ dữ liệu: không phải vì nhà cung cấp Cloud bị tấn công, mà vì phía doanh nghiệp cấu hình sai hoặc bỏ sót một bước bảo mật cơ bản.
Điểm mới cần lưu ý từ 1/1/2026 — không nhiều bài viết về Cloud Server đề cập tới: Luật Bảo vệ dữ liệu cá nhân (số 91/2025/QH15) cùng Nghị định 356/2025/NĐ-CP chính thức có hiệu lực từ 1/1/2026, mở rộng khái niệm “chuyển dữ liệu cá nhân ra nước ngoài” thành “chuyển dữ liệu cá nhân xuyên biên giới” — phạm vi áp dụng rộng hơn nhiều so với cách hiểu thông thường.
Nếu doanh nghiệp dùng Cloud Server đặt tại nước ngoài (ví dụ các nền tảng quốc tế) để lưu dữ liệu khách hàng hoặc nhân viên, việc này có thể bị xem là chuyển dữ liệu xuyên biên giới — kéo theo nghĩa vụ lập hồ sơ đánh giá tác động (theo Mẫu số 09, Nghị định 356) và thông báo cho Cục An ninh mạng sau khi chuyển dữ liệu thành công. Luật cũng quy định một số trường hợp được miễn trừ (ví dụ: lưu trữ dữ liệu người lao động trên cloud), và doanh nghiệp siêu nhỏ được miễn đánh giá tác động trong 5 năm đầu — trừ khi hoạt động kinh doanh chính là xử lý dữ liệu hoặc xử lý dữ liệu nhạy cảm/số lượng lớn. Mức xử phạt vi phạm hành chính có thể lên tới 5% doanh thu, nên đây không còn là rủi ro có thể bỏ qua.
Cách giảm thiểu: Trước khi triển khai, xác định rõ ranh giới trách nhiệm với nhà cung cấp bằng văn bản, không xem việc “dùng Cloud” đồng nghĩa với “đã an toàn” — và với dữ liệu khách hàng/nhân viên, cần xác nhận rõ máy chủ Cloud đang đặt ở đâu, dữ liệu có được xử lý/lưu trữ ngoài lãnh thổ Việt Nam hay không, để biết doanh nghiệp có thuộc diện phải lập hồ sơ đánh giá tác động chuyển dữ liệu xuyên biên giới theo Luật 91/2025/QH15 hay không.
Khi nào Cloud Server có thể chưa phải lựa chọn phù hợp?
Không phải doanh nghiệp nào cũng nên chuyển ngay sang Cloud Server. Một vài dấu hiệu cho thấy cần cân nhắc kỹ hơn, hoặc kết hợp thêm giải pháp khác:
- Hệ thống có yêu cầu tuân thủ nghiêm ngặt về lưu trữ dữ liệu nội địa, cần kiểm soát vật lý trực tiếp
- Đội ngũ chưa có ai đủ hiểu biết để cấu hình và giám sát bảo mật Cloud đúng cách
- Khối lượng dữ liệu truyền ra/vào rất lớn và liên tục, khiến chi phí băng thông vượt xa lợi ích tiết kiệm ban đầu
- Ứng dụng lõi phụ thuộc vào phần cứng chuyên dụng khó ảo hóa
Trong các trường hợp này, mô hình hybrid — kết hợp hạ tầng tại chỗ với Cloud cho từng phần việc cụ thể — thường hợp lý hơn là chuyển đổi toàn bộ ngay lập tức.
Checklist: Trước khi quyết định dùng Cloud Server
- Đã yêu cầu nhà cung cấp minh bạch toàn bộ biểu phí phụ (băng thông, backup, snapshot)
- Đã kiểm tra chất lượng đường truyền Internet hiện tại của doanh nghiệp
- Đã đọc điều khoản chấm dứt hợp đồng và khả năng chuyển dữ liệu sang nhà cung cấp khác
- Đã hiểu rõ định nghĩa SLA và cơ chế bồi thường khi vi phạm
- Đã xác định rõ ranh giới trách nhiệm bảo mật giữa doanh nghiệp và nhà cung cấp
- Đã kiểm tra Cloud Server đặt tại đâu và có thuộc diện phải đánh giá tác động chuyển dữ liệu xuyên biên giới theo Luật 91/2025/QH15 hay không
- Đã có phương án sao lưu dữ liệu độc lập, không chỉ dựa vào một nền tảng duy nhất
Câu hỏi thường gặp
Cloud Server có an toàn hơn máy chủ vật lý không? Không có câu trả lời tuyệt đối. Cloud Server thường có hạ tầng vật lý được bảo vệ tốt hơn máy chủ tự đặt tại văn phòng nhỏ, nhưng an toàn tổng thể phụ thuộc vào cách doanh nghiệp cấu hình và quản lý quyền truy cập — theo đúng mô hình trách nhiệm chia sẻ đã nêu ở trên.
Chi phí Cloud Server có thực sự rẻ hơn máy chủ vật lý không? Trong ngắn hạn, thường rẻ hơn vì không cần đầu tư phần cứng ban đầu. Trong dài hạn, cần tính thêm chi phí băng thông, backup và khả năng tăng dần theo mức sử dụng — nên so sánh tổng chi phí vận hành (TCO), không chỉ giá thuê hàng tháng.
Doanh nghiệp nhỏ có cần lo về vendor lock-in không? Có, dù mức độ ưu tiên thấp hơn doanh nghiệp lớn. Rủi ro không nằm ở hiện tại, mà ở khả năng thương lượng và chi phí chuyển đổi sau 2-3 năm sử dụng, khi hệ thống đã gắn sâu vào một nền tảng cụ thể.
Có nên tự triển khai Cloud Server mà không cần tư vấn kỹ thuật? Với hệ thống đơn giản, doanh nghiệp có thể tự làm nếu có nhân sự IT cơ bản. Với hệ thống liên quan trực tiếp đến vận hành, giao dịch hoặc dữ liệu khách hàng, nên có bước tư vấn cấu hình ban đầu để tránh các lỗi bảo mật phổ biến đã nêu ở mục 5.
Dùng Cloud Server nước ngoài có vi phạm Luật Bảo vệ dữ liệu cá nhân 2025 không? Không tự động vi phạm, nhưng có thể phát sinh nghĩa vụ pháp lý. Nếu dữ liệu cá nhân của khách hàng/nhân viên được lưu trữ hoặc xử lý trên Cloud Server đặt ngoài lãnh thổ Việt Nam, doanh nghiệp cần xác định xem hoạt động này có thuộc diện phải lập hồ sơ đánh giá tác động chuyển dữ liệu xuyên biên giới theo Nghị định 356/2025/NĐ-CP hay không — luật có hiệu lực từ 1/1/2026 và mức phạt có thể lên tới 5% doanh thu nếu vi phạm.
Tóm lại
Cloud Server không sai khi được lựa chọn — vấn đề là nhiều doanh nghiệp chọn nó mà chưa nhìn đủ rõ 5 nhược điểm ở trên: chi phí phát sinh, phụ thuộc kết nối, vendor lock-in, downtime dù có SLA, và ngộ nhận về trách nhiệm bảo mật.
Hiểu rõ những rủi ro này không phải để tránh Cloud, mà để triển khai đúng cách — với ngân sách được dự trù đủ, đường truyền được thiết kế đồng bộ, và trách nhiệm bảo mật được phân định rõ ràng ngay từ đầu.
Nếu bạn đang cân nhắc chuyển đổi hạ tầng lên Cloud và muốn có góc nhìn thẳng thắn, phù hợp với quy mô thực tế của doanh nghiệp — liên hệ với tôi để trao đổi thêm.