Đánh giá Bảo mật Doanh nghiệp

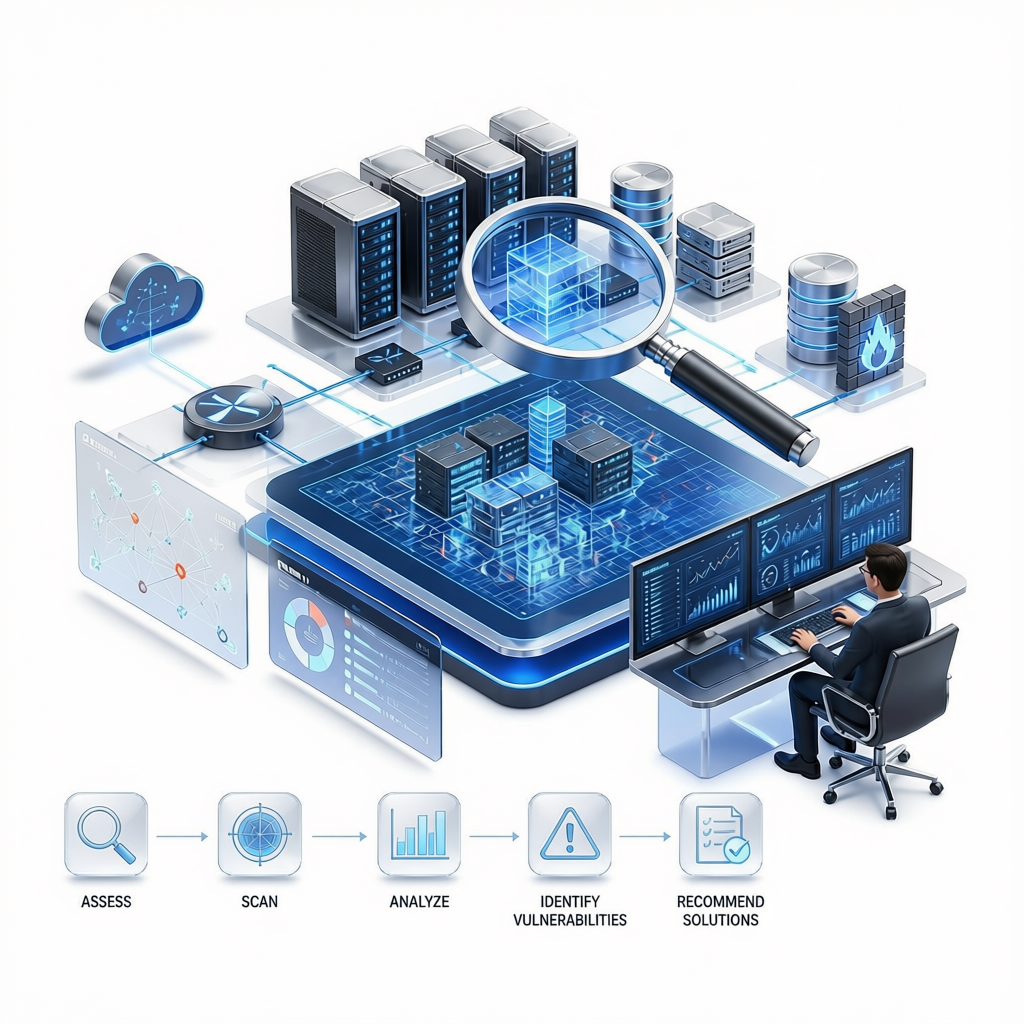
Nhiều doanh nghiệp không biết mình đang đứng ở đâu về bảo mật — cho đến khi sự cố xảy ra. Đánh giá bảo mật doanh nghiệp giúp bạn nhìn rõ bức tranh tổng thể trước khi quyết định đầu tư vào bất kỳ giải pháp nào — tránh mua thừa công cụ không cần thiết hoặc bỏ sót lỗ hổng quan trọng.
Đánh giá bảo mật doanh nghiệp 1.1

Đánh giá Bảo mật Doanh nghiệp gồm những gì ?

Đánh giá hiện trạng

Tôi đánh giá trên 3 lớp: hệ thống kỹ thuật (máy chủ, mạng, ứng dụng), quy trình vận hành (sao lưu, phân quyền, xử lý sự cố), và con người — yếu tố nhận thức bảo mật của nhân viên, nguyên nhân phổ biến nhất dẫn đến sự cố thực tế.

Lộ trình cải thiện

Sau đánh giá, bạn nhận được danh sách rủi ro sắp xếp theo mức độ ưu tiên — rủi ro nào cần xử lý ngay, rủi ro nào có thể lên kế hoạch dài hạn. Không phải mọi lỗ hổng đều cần xử lý cùng lúc, và không phải doanh nghiệp nào cũng cần đầu tư giống nhau.

Hình thức thử nghiệm phù hợp

Tùy mức độ thông tin bạn muốn chia sẻ, tôi tư vấn hình thức phù hợp: Black-box (mô phỏng góc nhìn hacker bên ngoài, không có thông tin trước), Gray-box (giả định như một tài khoản nhân viên thông thường), hoặc White-box (có đầy đủ thông tin hệ thống để đánh giá sâu). Mỗi hình thức phù hợp mục tiêu và ngân sách khác nhau.

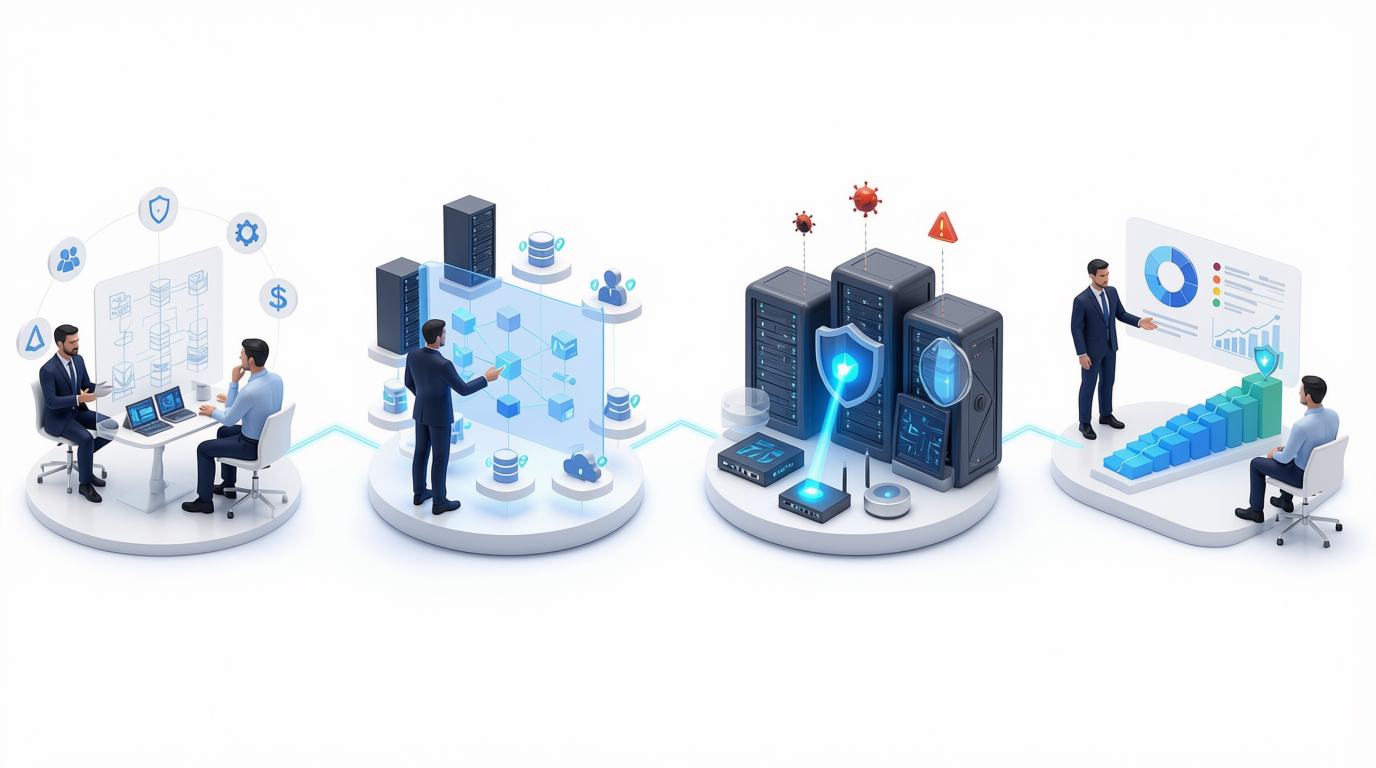
Quy trình Đánh giá Bảo mật Doanh nghiệp cùng tôi

Trao đổi ban đầu

Hiểu hệ thống, mối lo ngại và ngân sách của bạn

Xác định phạm vi

Thống nhất những gì sẽ đánh giá (hệ thống, quy trình, con người, hoặc cả 3)

Thực hiện đánh giá

Theo hình thức đã thống nhất

Báo cáo & lộ trình

Trình bày dễ hiểu, không chỉ là danh sách lỗi kỹ thuật, kèm đề xuất ưu tiên xử lý

Đánh giá bảo mật doanh nghiệp 1.2

Dịch vụ liên quan

Đánh giá bảo mật doanh nghiệp tập trung vào bức tranh tổng thể (hệ thống, quy trình, con người). Nếu bạn đã biết cần tập trung riêng vào lỗ hổng kỹ thuật, bước tiếp theo phù hợp hơn là rà quét lỗ hổng bảo mật.

Câu hỏi thường gặp

Đánh giá bảo mật khác gì với rà quét lỗ hổng?

Đánh giá bảo mật nhìn tổng thể — gồm cả quy trình vận hành và yếu tố con người, không chỉ lỗi kỹ thuật. Rà quét lỗ hổng tập trung thuần kỹ thuật, quét các điểm yếu cụ thể trong hệ thống/ứng dụng. Nhiều doanh nghiệp làm đánh giá tổng thể trước, sau đó mới rà quét sâu vào phần cần ưu tiên.

Quá trình đánh giá có ảnh hưởng đến hệ thống đang hoạt động không?

Với đánh giá dựa trên tài liệu và phỏng vấn, hệ thống không bị ảnh hưởng. Nếu có phần kiểm tra xâm nhập kỹ thuật, tôi sẽ thống nhất trước về thời gian và phạm vi để tránh gián đoạn hoạt động.

Doanh nghiệp nhỏ có cần đánh giá bảo mật không?

Cần — quy mô nhỏ không đồng nghĩa ít rủi ro. Với ngân sách hạn chế, đánh giá ban đầu giúp bạn biết nên ưu tiên đầu tư vào đâu trước, tránh chi tiền cho giải pháp chưa thật sự cần thiết.

Sau đánh giá tôi nhận được gì?

Một báo cáo dễ hiểu — không chỉ thuật ngữ kỹ thuật — nêu rõ rủi ro phát hiện được, mức độ nghiêm trọng, và lộ trình đề xuất xử lý theo thứ tự ưu tiên.