Giải pháp Bảo mật cho Doanh nghiệp

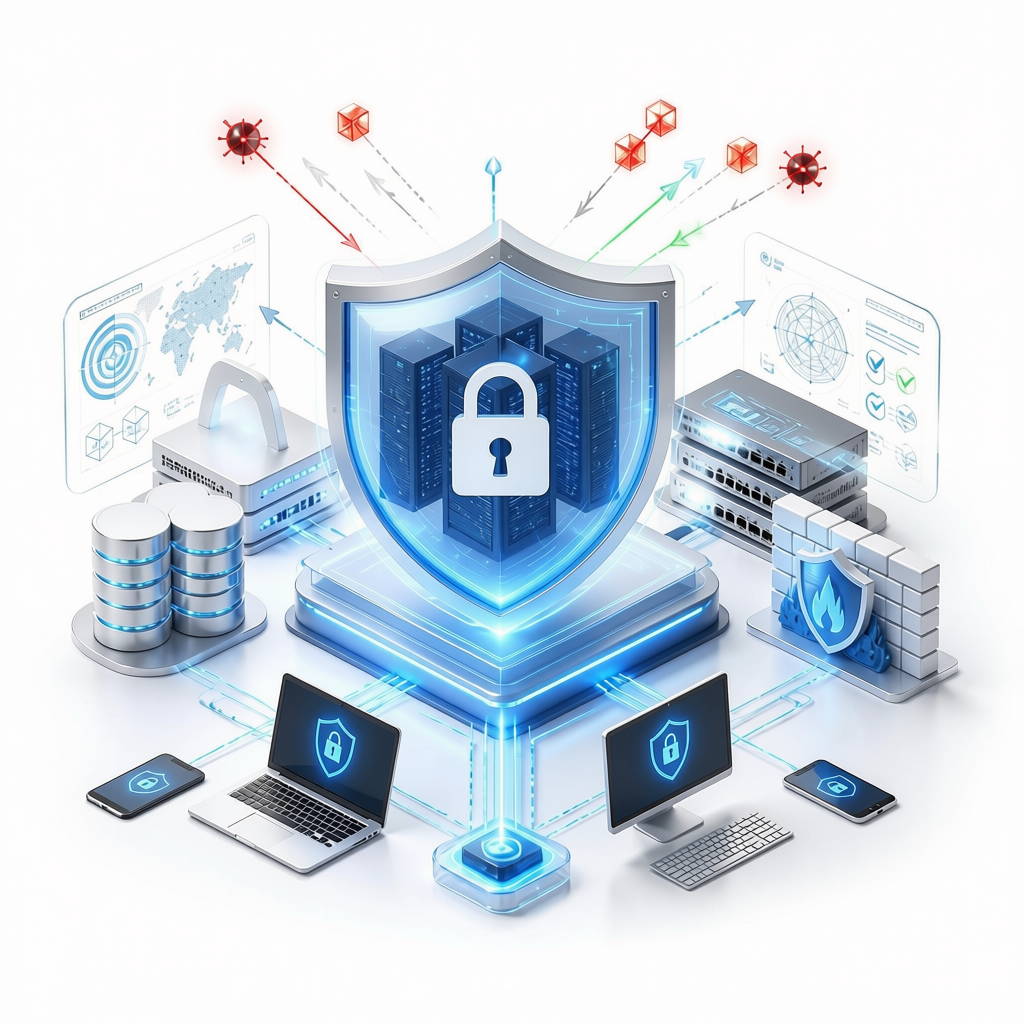
Tấn công mạng, rò rỉ dữ liệu không còn là chuyện riêng của doanh nghiệp lớn. Theo khảo sát của Bkav, 60% doanh nghiệp Việt Nam hiện chưa được trang bị giải pháp bảo mật đủ mạnh — trong khi trung bình mỗi ngày có hàng chục vụ tấn công mã độc tống tiền xảy ra trên cả nước. Tôi tư vấn giải pháp bảo mật cho doanh nghiệp theo đúng mức độ rủi ro thực tế của bạn — không bán một gói dịch vụ cố định cho mọi khách hàng.

Nhận đánh giá bảo mật miễn phí
Giải pháp bảo mật cho doanh nghiệp

Giải pháp Bảo mật cho Doanh nghiệp : Tôi tư vấn gì ?

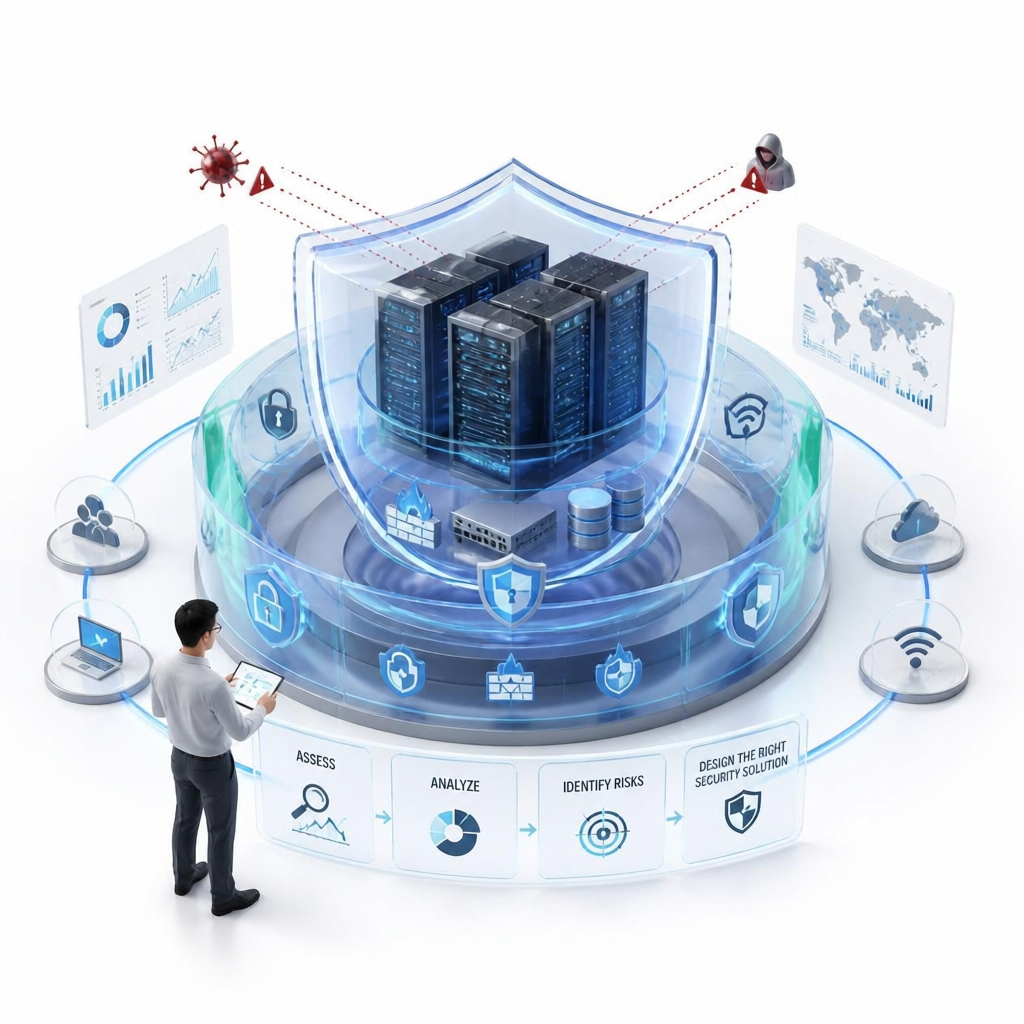
Đánh giá rủi ro ban đầu

Đánh giá rủi ro an ninh mạng ban đầu — xác định điểm yếu hệ thống hiện tại.

Bảo vệ website & dữ liệu

Phù hợp quy mô và ngân sách.

Quy trình an toàn thông tin

Giảm rủi ro từ thao tác hằng ngày.

Rà quét lỗ hổng

Rà quét lỗ hổng bảo mật — phát hiện trước khi bị khai thác.

Vì sao nên tư vấn qua tôi

Bảo mật không phải “mua 1 sản phẩm là xong” — cần hiểu đúng rủi ro thực tế để đề xuất giải pháp phù hợp. Tôi làm việc trong ngành hạ tầng CNTT & viễn thông nên hiểu rõ đâu là rủi ro cần ưu tiên xử lý trước, thay vì đề xuất mọi giải pháp có trên thị trường.

Giải pháp bảo mật cho doanh nghiệp

Danh mục dịch vụ Bảo mật

Với doanh nghiệp vừa và nhỏ, đánh giá rủi ro ban đầu và rà quét lỗ hổng thường là bước cần làm trước tiên. Nếu hệ thống có ứng dụng/website công khai xử lý dữ liệu khách hàng, các giải pháp bảo vệ nâng cao sau cũng nên được cân nhắc: Đánh giá & tư vấn — Đánh giá bảo mật*, Rà quét lỗ hổng*, CCSP ·

Bảo vệ ứng dụng — WAAP, CDN, DDoS Protection.

2 dịch vụ phổ biến nhất

Đánh giá & Tư vấn Bảo mật

Xây dựng lộ trình cải thiện theo ưu tiên.

Rà quét Lỗ hổng Bảo mật

Phát hiện sớm lỗ hổng hệ thống.

Câu hỏi thường gặp

Tôi cần đánh giá ở mức nào?

Tuỳ quy mô hệ thống và mức độ rủi ro.

Có cần dừng hệ thống khi rà quét ?

Tuỳ hình thức, ưu tiên ít ảnh hưởng nhất.

Có bắt buộc mua giải pháp sau đánh giá ?

Không — bạn nhận báo cáo, quyết định là của bạn.

Doanh nghiệp nhỏ có thực sự cần đánh giá bảo mật không?

Có — thực tế cho thấy phần lớn doanh nghiệp Việt Nam, kể cả doanh nghiệp quy mô nhỏ, chưa được trang bị giải pháp bảo mật đủ mạnh, trong khi các cuộc tấn công mã độc tống tiền xảy ra với tần suất cao mỗi ngày. Quy mô nhỏ không đồng nghĩa với ít rủi ro — ngược lại, doanh nghiệp nhỏ thường là mục tiêu dễ khai thác hơn vì thiếu nhân sự IT chuyên trách. Đánh giá ban đầu giúp bạn biết chính xác đang thiếu gì trước khi quyết định đầu tư.

Bao lâu nên rà quét lỗ hổng bảo mật một lần?

Khuyến nghị chung là tối thiểu 1 lần/năm, hoặc ngay sau khi có thay đổi lớn về hệ thống (thêm ứng dụng mới, đổi hạ tầng, mở rộng quy mô). Với doanh nghiệp có website/ứng dụng công khai xử lý dữ liệu khách hàng, tần suất nên dày hơn — tôi sẽ tư vấn cụ thể theo mức độ rủi ro thực tế của hệ thống bạn.